Stand: September 2026. Die nachfolgend genannten Fristen und Pflichten ergeben sich aus der Verordnung (EU) 2024/2847. Die Kommission erlässt weiterhin Leitlinien, und die harmonisierten Normen werden noch erarbeitet; prüfen Sie deshalb den jeweils aktuellen Stand für Ihr Produkt, bevor Sie sich darauf verlassen.
Das Wichtigste in Kürze
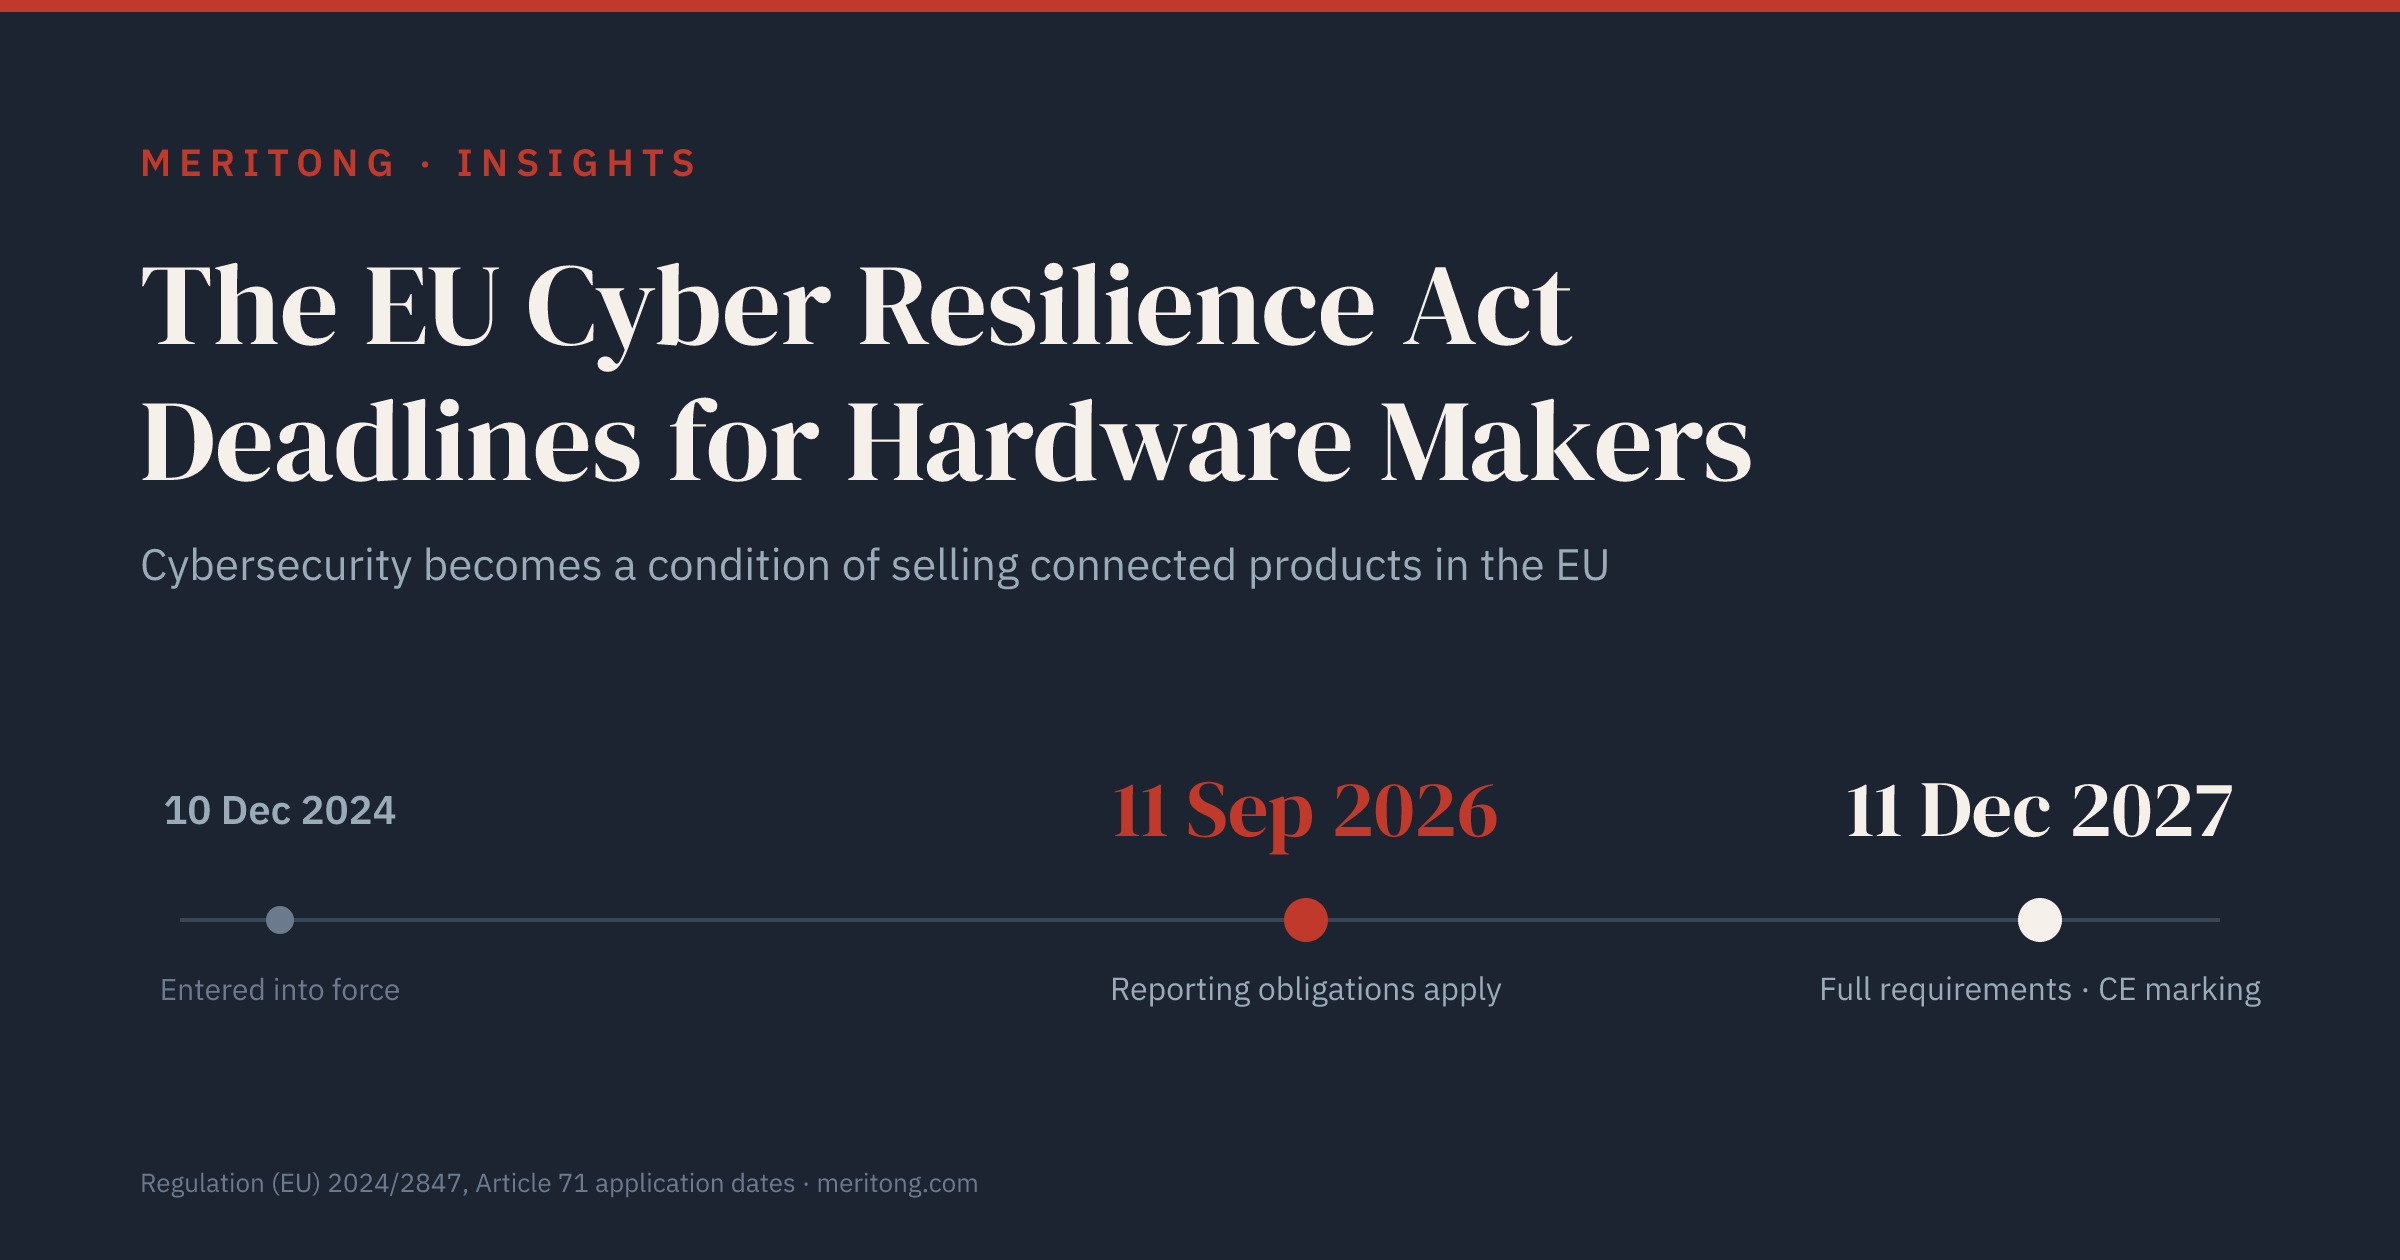
Mit dem Cyber Resilience Act (CRA), amtlich der Cyberresilienz-Verordnung (EU) 2024/2847, wird Cybersicherheit zur Voraussetzung dafür, nahezu jedes vernetzbare Produkt mit digitalen Elementen in der EU verkaufen zu dürfen. Enthält Ihr Produkt Software, lässt es sich vernetzen und wird es in der EU verkauft, so schreibt der CRA mit ziemlicher Sicherheit „Secure by Design“, die Behandlung von Schwachstellen und die CE-Kennzeichnung verbindlich vor, und auch Einführer und Händler haben eigene Pflichten. Die Verordnung ist am 10. Dezember 2024 in Kraft getreten; die Pflichten greifen gestaffelt. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten seit dem 11. September 2026, diese Pflichten treffen Sie also bereits; der vollständige Pflichtenkatalog folgt am 11. Dezember 2027. Der zweite Termin klingt weit entfernt. Mit der technischen Arbeit dahinter (Sicherheit einzubauen, einen Prozess zur Behandlung von Schwachstellen aufzusetzen und die Konformitätsbewertung zu durchlaufen) beginnen Sie jedoch nicht erst im Jahr 2027.
Die vier entscheidenden Termine
Artikel 71 des CRA legt fest, ab wann die einzelnen Teile der Verordnung gelten, und führt die Pflichten damit schrittweise ein. Nehmen Sie diese Termine jetzt in Ihre Planung auf:
| Datum | Was gilt | Wer handeln muss |
|---|---|---|
| 10. Dezember 2024 | Verordnung in Kraft (die Uhr läuft) | Alle: mit der Bestandsaufnahme beginnen |
| 11. Juni 2026 · gilt | Vorschriften zur Notifizierung von Konformitätsbewertungsstellen (Kapitel IV, Art. 35–51) | Mitgliedstaaten, die die Stellen benennen, die „wichtige“/„kritische“ Produkte bewerten |
| 11. September 2026 · gilt | Meldepflichten (Art. 14): aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle sind über die einheitliche Meldeplattform der EU-Agentur für Cybersicherheit (ENISA) zu melden, gleichzeitig an die ENISA und an das koordinierende Computer Security Incident Response Team (CSIRT), innerhalb von 24 und 72 Stunden | Hersteller erfasster Produkte auf dem EU-Markt |
| 11. Dezember 2027 | Allgemeine Geltung: alle übrigen Pflichten (grundlegende Anforderungen, Konformitätsbewertung, CE-Kennzeichnung) | Hersteller, Einführer, Händler |
Von den Pflichten, die Sie selbst treffen, kommt die Meldepflicht als erste, und sie gilt bereits. Diese Pflicht greift lange vor dem Zeitpunkt, zu dem Ihr Produkt vollständig konform sein muss. Sobald Sie von einer aktiv ausgenutzten Schwachstelle Kenntnis erlangen, müssen Sie sie innerhalb der vorgeschriebenen Frist melden: eine Frühwarnung innerhalb von 24 Stunden nach Kenntniserlangung, eine ausführlichere Meldung innerhalb von 72 Stunden und einen Abschlussbericht innerhalb von 14 Tagen ab Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme. Für den Abschlussbericht zu einem schwerwiegenden Sicherheitsvorfall gilt stattdessen eine Frist von einem Monat ab der 72-Stunden-Meldung. Zudem müssen Sie die betroffenen Nutzer informieren (Artikel 14 Absatz 8). In der Praxis setzt das voraus, dass Sie eine Schwachstelle überhaupt erkennen und sichten können. Die Meldung läuft über die einheitliche Meldeplattform, die die ENISA am ersten Tag der Meldepflicht eröffnet hat. Fehlt Ihnen ein solcher Meldeprozess noch, ist er Ihr erstes Projekt, und Sie beginnen es spät.
Die Pflicht erfasst zudem den Bestand: Nach Artikel 69 Absatz 3 gilt die Meldepflicht für alle erfassten Produkte, die bereits auf dem Markt sind. Der übrige Pflichtenkatalog lässt diese Geräte unberührt, solange sie nicht wesentlich verändert werden. Ein 2025 ausgeliefertes Produkt unterliegt heute der Meldepflicht.
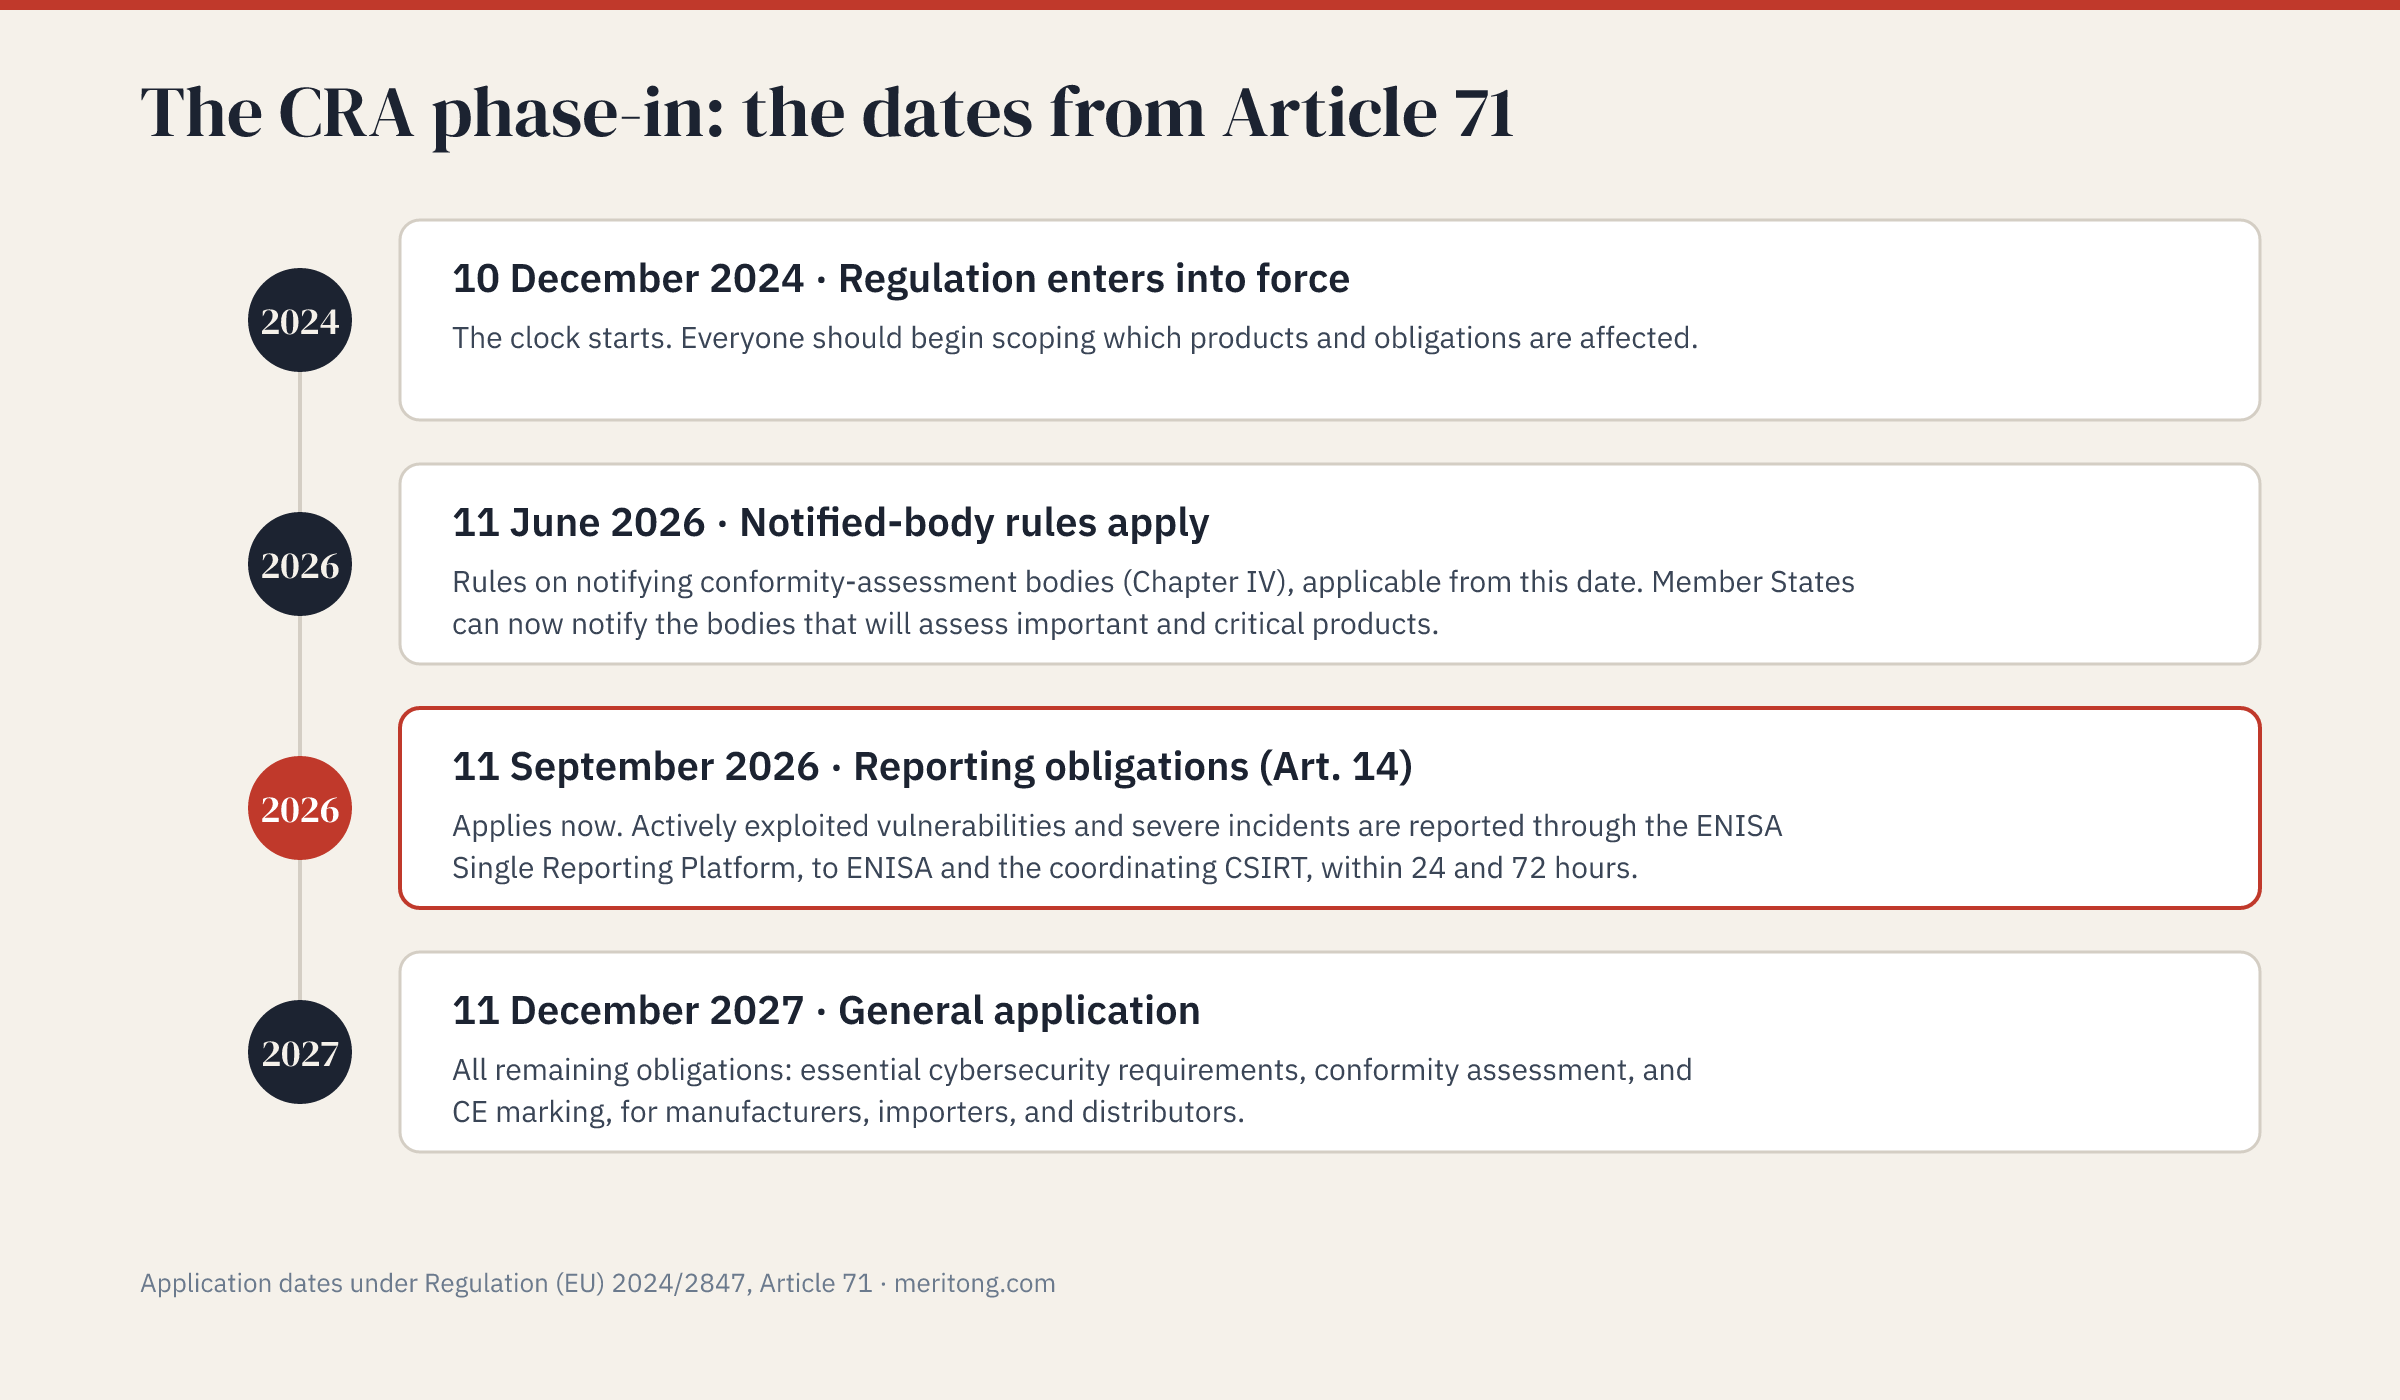
Die Staffelung folgt einer Logik: Die Abfolge führt von der dringlichsten Pflicht des Herstellers zur aufwendigsten. Eine aktive Schwachstelle in einem Produkt, das sich bereits in den Händen der Nutzer befindet, ist ein unmittelbares Risiko. Unter Ihren eigenen Pflichten kam die Meldepflicht zuerst. Die Reihenfolge lässt sich so lesen, dass die EU diesen Meldeweg eröffnet wissen wollte, lange bevor das vollständige Regime greift. Noch früher, seit dem 11. Juni 2026, gelten die Vorschriften für die Konformitätsbewertungsstellen, damit notifizierte Stellen schon vor dem Andrang der Hersteller existieren und bereitstehen; Erwägungsgrund 95 legt den Mitgliedstaaten genau das nahe. Die vollständigen Pflichten kommen zuletzt und lassen der Industrie damit den längsten Vorlauf für die aufwendigste Arbeit: „Secure by Design“ und Konformitätsbewertung. In dieser Reihenfolge gelesen, ist der Zeitplan eine Aufgabenliste: zuerst den Meldeprozess in Betrieb nehmen, dann die Stufe Ihres Produkts bestimmen und die Bewertung durchführen, dann die CE-Kennzeichnung anbringen.
Fallen Sie in den Anwendungsbereich?
Der CRA erfasst Produkte mit digitalen Elementen (Software- oder Hardwareprodukte), die auf dem EU-Markt bereitgestellt werden und deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine Datenverbindung mit einem Gerät oder Netz einschließt. Dieser Anwendungsbereich schließt den Großteil vernetzter Hardware ein: alles mit Firmware und einem Funkmodul oder einem Anschluss. Ein WLAN-Thermostat, ein Industrie-Gateway, ein Bluetooth-Sensor und ein USB-Peripheriegerät mit eigener Firmware sind sämtlich Produkte mit digitalen Elementen, und auch eigenständig in den Verkehr gebrachte Software (eine Anwendung, eine Bibliothek) kann in den Anwendungsbereich fallen. Für die meisten Hersteller vernetzter Hardware steht deshalb selten in Zweifel, ob die Verordnung gilt. Offen bleiben die Fragen, in welche Stufe das Produkt fällt und wie aufwendig seine Konformitätsbewertung ausfällt.
Einige Produkte liegen außerhalb des CRA, weil andere EU-Regelwerke ihre Cybersicherheit bereits abdecken: unter anderem Medizinprodukte, die Typgenehmigung von Kraftfahrzeugen, nach der Verordnung (EU) 2018/1139 zertifizierte Luftfahrtprodukte und Schiffsausrüstung. Eine nicht zertifizierte Drohne oder Luftfahrtkomponente kann dennoch in den Anwendungsbereich fallen. Fällt Ihr Produkt unter eines dieser sektoralen Regelwerke, prüfen Sie zuerst dieses. Zwei weitere Ausnahmen sind eng gefasst: Ersatzteile, die identische Komponenten ersetzen und nach denselben Spezifikationen hergestellt werden, sowie ausschließlich für Zwecke der nationalen Sicherheit oder der Verteidigung entwickelte oder geänderte Produkte (Artikel 2 Absätze 6 und 7). Alle übrigen Hersteller vernetzter Hardware sollten davon ausgehen, dass sie betroffen sind.
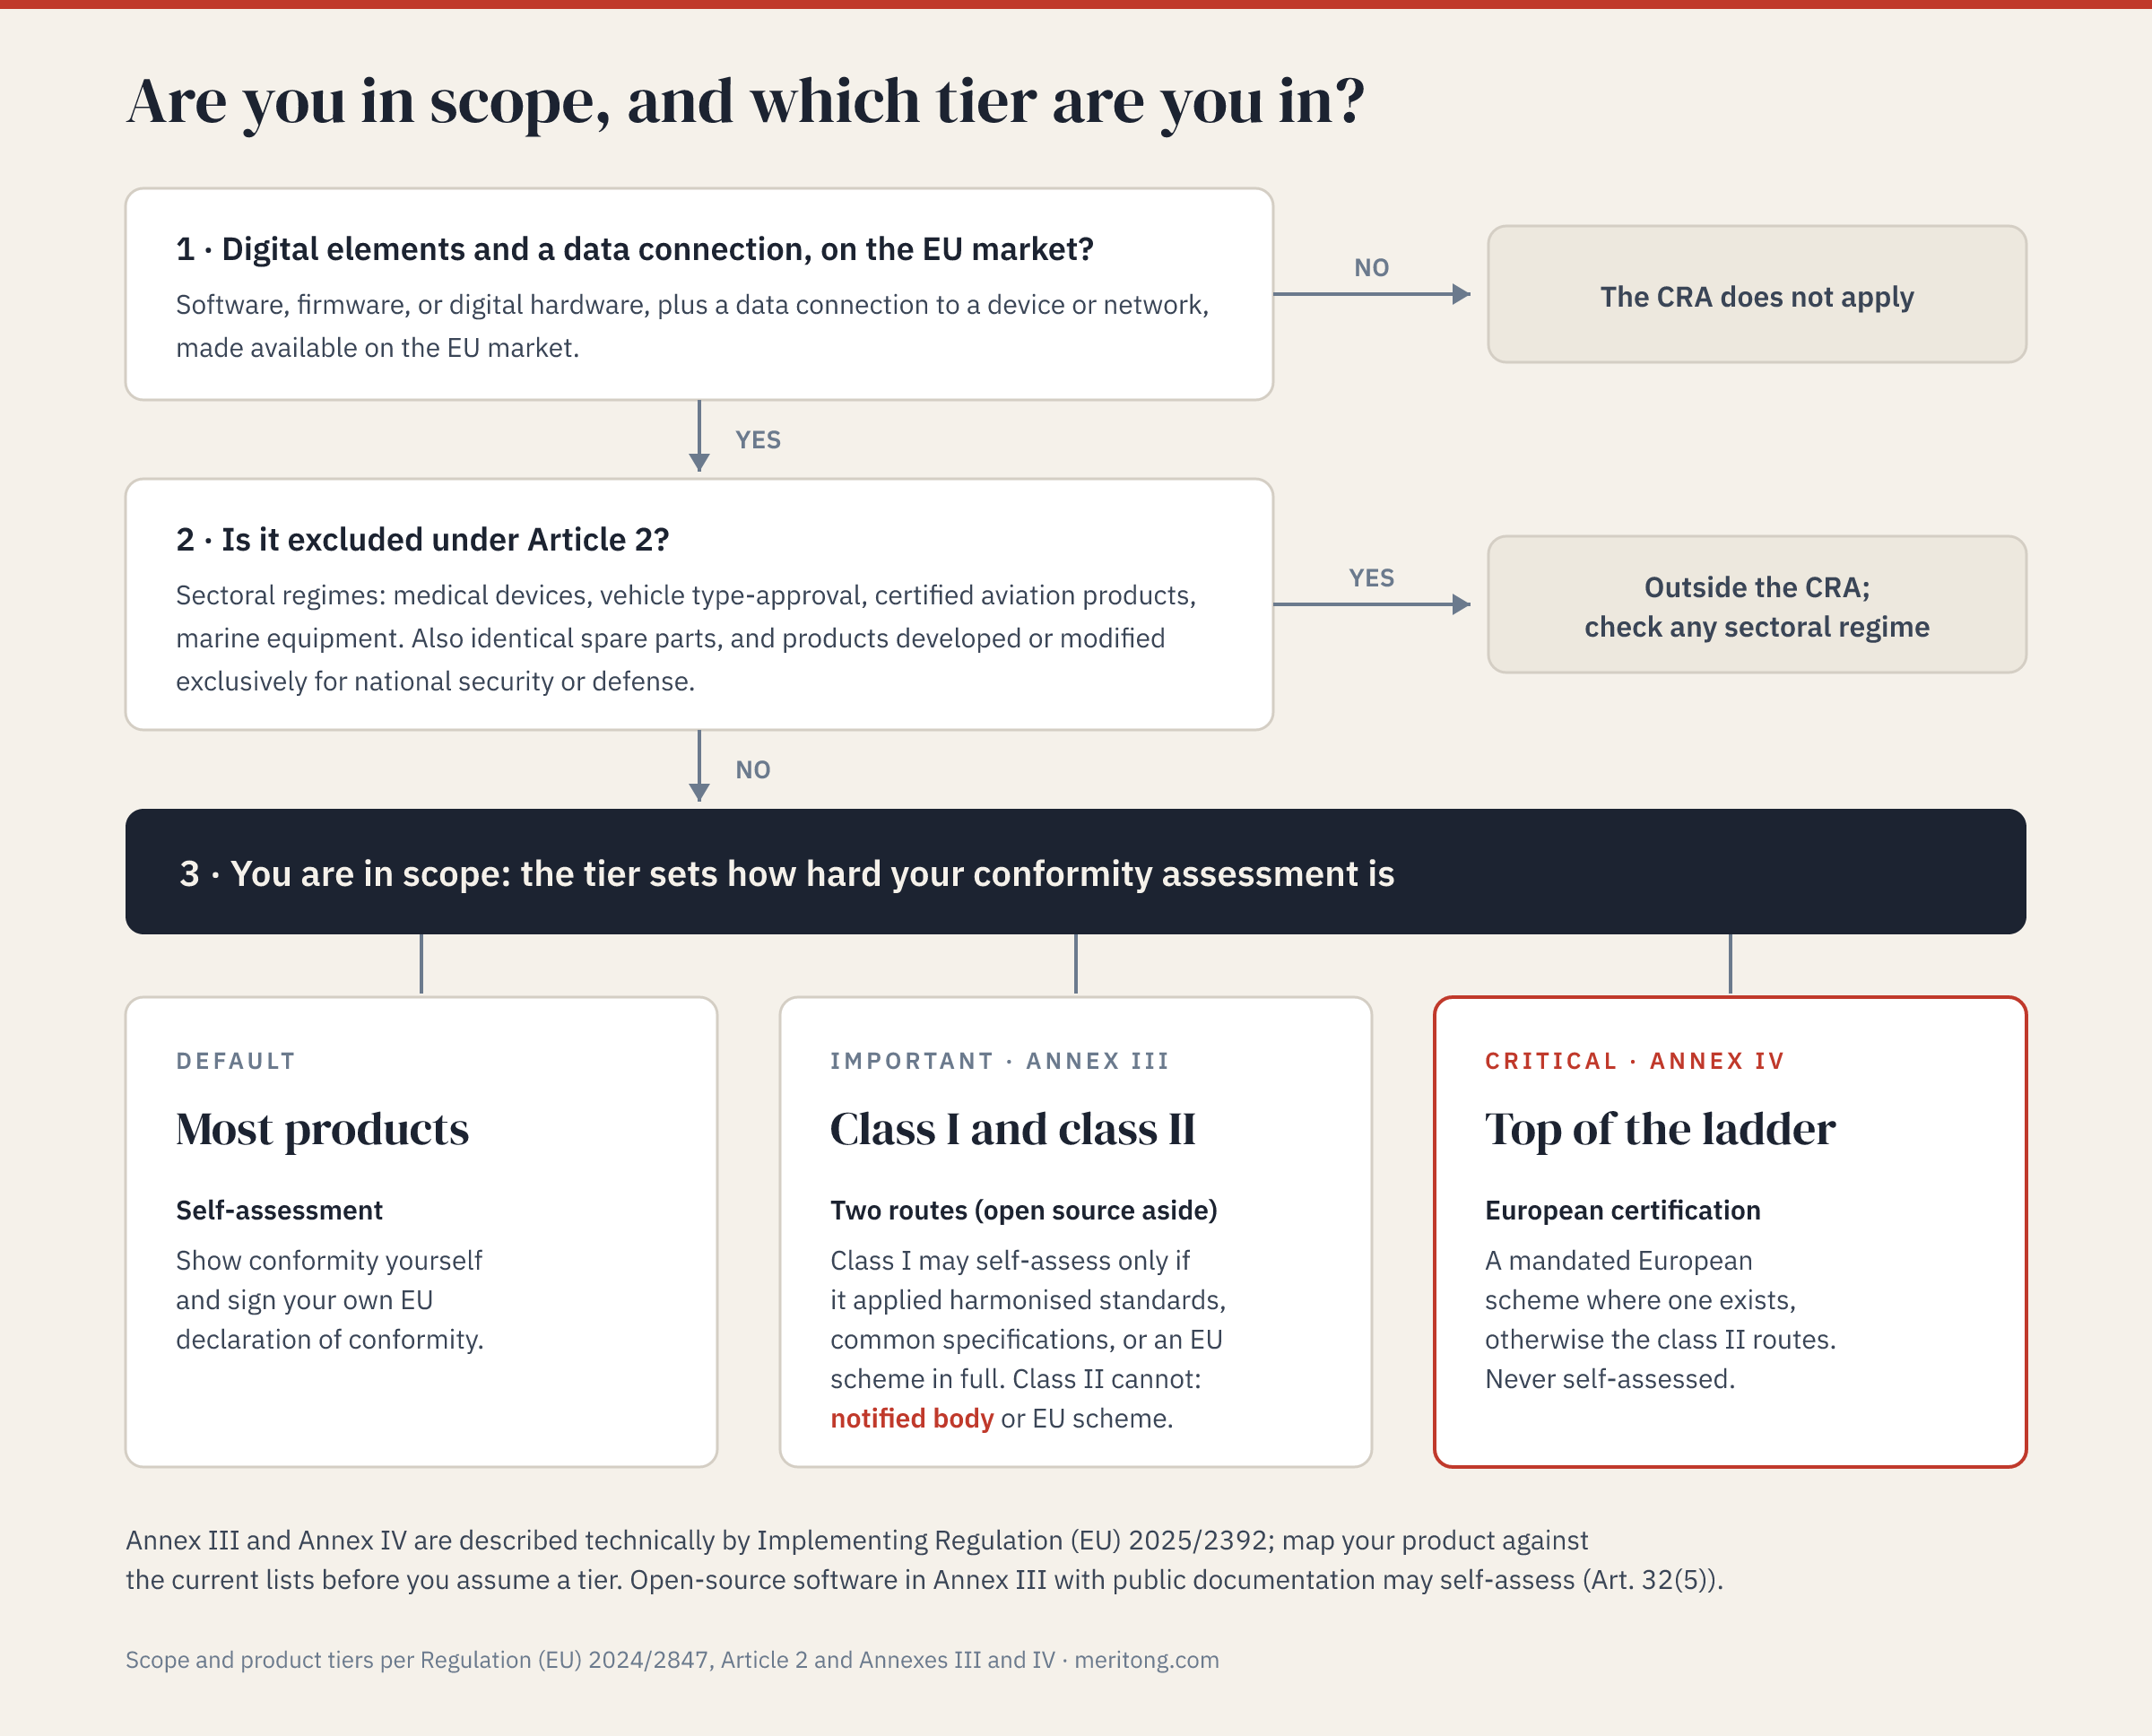
Gehen Sie es der Reihe nach durch:
Hat das Produkt digitale Elemente (Software, Firmware oder digitale Hardware) und eine Datenverbindung, und wird es auf dem EU-Markt bereitgestellt? Wenn nein, gilt der CRA nicht.
Ist es ausgenommen? Produkte unter einem der aufgeführten sektoralen Regelwerke (Medizinprodukte, Typgenehmigung von Kraftfahrzeugen, zertifizierte Luftfahrtprodukte, Schiffsausrüstung) folgen diesem Regelwerk, und auch identische Ersatzteile sowie ausschließlich für Zwecke der nationalen Sicherheit oder der Verteidigung entwickelte oder geänderte Produkte liegen außerhalb des CRA. Wenn ja, gilt der CRA nicht.
Andernfalls fallen Sie in den Anwendungsbereich: Bestimmen Sie nun die Stufe Ihres Produkts, denn sie legt fest, wie aufwendig die Konformitätsbewertung ausfällt.
Standard, wichtig oder kritisch: Die Stufe bestimmt die Bewertung
Der Aufwand ist nicht für jedes erfasste Produkt gleich. Der CRA ordnet Produkte in Stufen ein, und die Stufe legt fest, wie die Konformität nachzuweisen ist:
Bei Standardprodukten, also allem außerhalb der Listen in Anhang III und Anhang IV und damit dem meisten, was ein Hardware-Unternehmen ausliefert, kann der Hersteller die Konformität durch Selbstbewertung nachweisen.
Wichtige Produkte (aufgeführt in Anhang III, unterteilt in Klasse I und die stärker risikobehaftete Klasse II) unterliegen strengeren Verfahren. Freie und quelloffene Software kann in beiden Klassen selbst bewertet werden, sofern ihre technische Dokumentation beim Inverkehrbringen öffentlich zugänglich gemacht wird (Artikel 32 Absatz 5). Jedes andere Produkt der Klasse I kann dennoch selbst bewertet werden, allerdings nur, wenn der Hersteller harmonisierte Normen, gemeinsame Spezifikationen oder ein geeignetes europäisches Zertifizierungsschema vollständig angewendet hat; andernfalls führt der Weg über eine notifizierte Stelle (Artikel 32 Absatz 2). Für jedes andere Produkt der Klasse II gibt es keine Selbstbewertung: Der Nachweis läuft über eine notifizierte Stelle oder über ein europäisches Schema für die Cybersicherheitszertifizierung mindestens auf der Vertrauenswürdigkeitsstufe „mittel“ (Artikel 32 Absatz 3).
Kritische Produkte (aufgeführt in Anhang IV) stehen an der Spitze. Hat die Kommission für die Kategorie ein europäisches Zertifizierungsschema vorgeschrieben, ist dieses der Weg; andernfalls gelten die Verfahren der Klasse II (Artikel 32 Absatz 4). Eine Selbstbewertung kommt für sie nie in Betracht.
Abgestuft wird dabei die Kontrolle: Je höher das Risiko, für das eine Stufe steht, desto weniger darf der Konformitätsnachweis auf der eigenen Bewertung des Herstellers beruhen. Die genauen Kategorielisten stehen in Anhang III und Anhang IV; ihre technische Beschreibung legt die Durchführungsverordnung (EU) 2025/2392 der Kommission vom 28. November 2025 fest. Die Anhänge selbst kann die Kommission weiterhin durch delegierte Rechtsakte ändern. Ordnen Sie Ihr konkretes Produkt deshalb dem aktuellen Stand der Listen und dieser technischen Beschreibung zu, bevor Sie eine Stufe annehmen. Die Zuordnung hat handfeste praktische Folgen. Fällt Ihr Hardwareprodukt in Klasse II statt in die Standardstufe, kann die Konformität nicht mehr auf einer Selbstbewertung beruhen: Der Nachweis läuft über eine notifizierte Stelle oder ein Zertifizierungsschema, und die EU-Konformitätserklärung stellen Sie trotzdem selbst aus.
Anforderungen des Cyber Resilience Act: Was konkret zu tun ist
Die Herstellerpflichten (Artikel 13 und 14) laufen darauf hinaus, Sicherheit einzubauen, sie über den Unterstützungszeitraum aufrechtzuerhalten und sie nachweisen zu können. In der Praxis sind es fünf Pflichten; die Tabelle nennt für jede den Geltungsbeginn:
| Pflicht | Was sie verlangt | Wer | Artikel | Gilt ab |
|---|---|---|---|---|
| Grundlegende Anforderungen umsetzen | „Secure by Design“ und „Secure by Default“: eine sichere Standardkonfiguration, Schutz vor unbefugtem Zugriff, eine begrenzte Angriffsfläche, geschützte Daten und so weiter | Hersteller | Art. 13; Anhang I Teil I | 11. Dezember 2027 |
| Schwachstellen über den gesamten Unterstützungszeitraum behandeln | Schwachstellen erkennen und dokumentieren, Sicherheitsupdates bereitstellen und eine Software-Stückliste (SBOM) erstellen: ein maschinenlesbares Verzeichnis in einem gängigen Format, das mindestens die Software-Abhängigkeiten der obersten Ebene Ihres Produkts erfasst. Was Sie nicht inventarisiert haben, können Sie auch nicht patchen. | Hersteller | Art. 13; Anhang I Teil II | 11. Dezember 2027 |
| Melden | Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle innerhalb der vorgeschriebenen Fristen über die einheitliche Meldeplattform melden und die betroffenen Nutzer informieren | Hersteller, auch für bereits in den Verkehr gebrachte Produkte | Art. 14; Art. 69 Abs. 3 | 11. September 2026 |
| Konformität nachweisen | Die Konformität bewerten, die technische Dokumentation und die EU-Konformitätserklärung erstellen und die CE-Kennzeichnung anbringen | Hersteller; Einführer und Händler prüfen | Art. 13 und 28–32; Art. 19 und 20 | 11. Dezember 2027 |
| Unterstützungszeitraum festlegen und ausweisen | Sicherheitsupdates für mindestens fünf Jahre oder, bei kürzerer voraussichtlicher Nutzungsdauer, für diese Dauer bereitstellen und das Enddatum des Unterstützungszeitraums beim Kauf angeben | Hersteller | Art. 13 Abs. 8 und 19 | 11. Dezember 2027 |
Hinter „Secure by Design“ und „Secure by Default“ stehen konkrete technische Entscheidungen: keine universellen Standard- oder fest einprogrammierten Passwörter, also je Gerät ein eindeutiges Passwort oder ein vom Nutzer bei der Einrichtung gesetztes; eine kleinere Angriffsfläche durch Abschalten ungenutzter Schnittstellen und Anschlüsse; Schutz der Daten bei Übertragung und Speicherung; und im Feld einspielbare Updates. Die Behandlung von Schwachstellen über den Unterstützungszeitraum ist die betriebliche Hälfte. Sie brauchen dreierlei: einen Kanal, über den Schwachstellenmeldungen bei Ihnen eingehen; einen Prozess, um eingehende Meldungen zu sichten und die gemeldeten Schwachstellen zu beheben; und die Fähigkeit, Updates über den gesamten zugesagten Unterstützungszeitraum auszuspielen. Beide Hälften sind Fähigkeiten, die aufgebaut und anschließend dauerhaft betrieben werden müssen. Keine von beiden ist eine einmalige Hürde, die Sie zum Marktstart nehmen. Der Aufbau kostet Kalenderzeit; der Betrieb läuft über den gesamten von Ihnen ausgewiesenen Unterstützungszeitraum weiter. Zusammen sind beide der eigentliche Grund, warum die Zeit bis 2027 knapper ist, als sie wirkt.
Einführer und Händler haben eigene Pflichten, und es sind nicht dieselben. Ein Einführer darf ein Produkt nur in den Verkehr bringen, wenn es mit der CE-Kennzeichnung versehen ist. Zuvor muss er sich vergewissern, dass der Hersteller die Konformitätsbewertung durchgeführt und die technische Dokumentation erstellt hat (Artikel 19 Absatz 2). Die Liste des Händlers ist kürzer: Er prüft vor der Bereitstellung die CE-Kennzeichnung sowie die vorgeschriebenen Angaben, Unterlagen und Anleitungen von Hersteller und Einführer (Artikel 20 Absatz 2). Die Pflichten erreichen daher jeden Wirtschaftsakteur, der das Produkt auf dem EU-Markt in den Verkehr bringt oder bereitstellt.
Ein realistischer Zeitplan
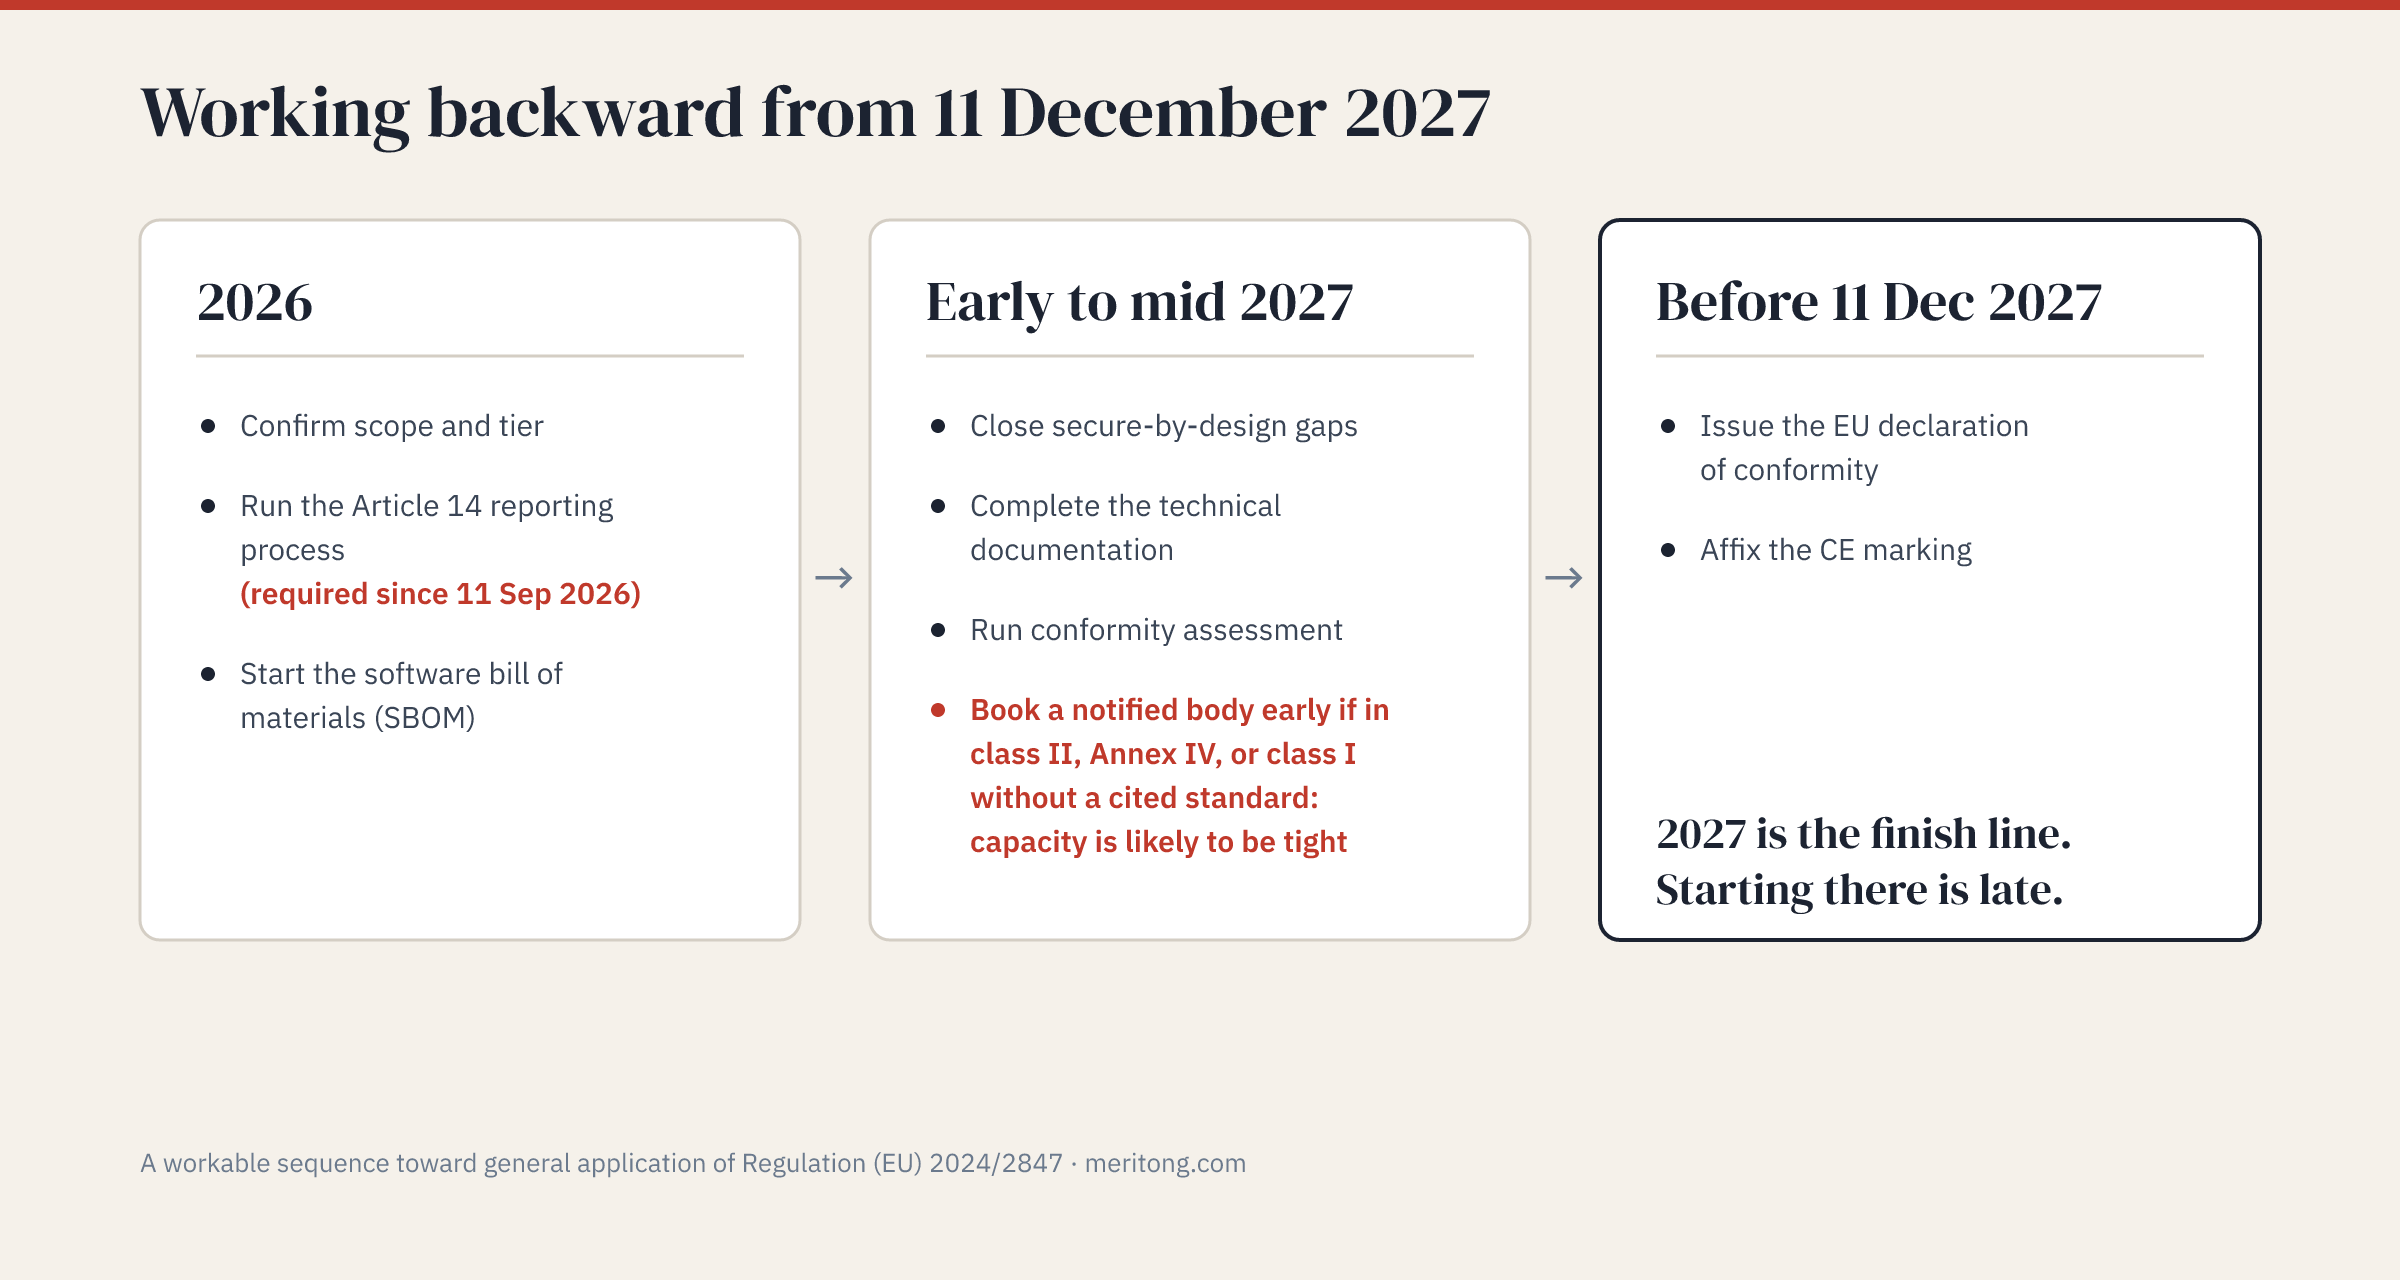
Eine praktikable Abfolge rechnet vom Dezember 2027 zurück. Im verbleibenden Jahr 2026 bestätigen Sie Anwendungsbereich und Stufe, stellen sicher, dass Sie aktiv ausgenutzte Schwachstellen entgegennehmen, sichten und melden können, und beginnen mit der SBOM. Die Meldepflicht nach Artikel 14 gilt seit dem 11. September 2026; die vollständigen Anforderungen an die Behandlung von Schwachstellen nach Anhang I Teil II folgen am 11. Dezember 2027. Anfang bis Mitte 2027 schließen Sie die Lücken bei „Secure by Design“, stellen die technische Dokumentation fertig und führen die Konformitätsbewertung durch. Fallen Sie unter Anhang III Klasse II, unter Anhang IV oder unter Klasse I ohne vollständig anwendbare harmonisierte Norm, buchen Sie eine notifizierte Stelle frühzeitig, denn die Kapazitäten dürften knapp werden. Vor dem 11. Dezember 2027 stellen Sie die Konformitätserklärung aus und bringen die CE-Kennzeichnung an. Teams, die 2027 als Startdatum statt als Ziellinie behandeln, werden sich voraussichtlich schwertun.
Zwei Unwägbarkeiten erschweren den Plan. Die erste, der große Unsicherheitsfaktor, ist die Kapazität der notifizierten Stellen: Fallen Sie unter Anhang III Klasse II, unter Anhang IV oder unter Klasse I ohne vollständig anwendbare harmonisierte Norm, ist der Kreis der Stellen begrenzt, die Sie bewerten dürfen. Zugleich stehen alle betroffenen Hersteller unter demselben Zeitdruck. Zusammen bedeuten diese beiden Umstände: Ein Termin Mitte 2027, den Sie für frei halten, ist es womöglich nicht. Artikel 35 Absatz 2 nennt den 11. Dezember 2026 als Termin für eine ausreichende Zahl notifizierter Stellen in der Union, um Engpässe und Hindernisse beim Marktzugang zu verhindern. Der Termin richtet sich an die Mitgliedstaaten. Für Ihren Kalender ist er keine Zusage. Die zweite Unwägbarkeit liegt darin, dass ein großer Teil des detaillierten „Wie“ erst aus den harmonisierten Normen hervorgeht, die unter dem Normungsauftrag M/606 erarbeitet werden. Ein Produkt, das einer harmonisierten Norm entspricht, genießt die Konformitätsvermutung, soweit die Norm die grundlegenden Anforderungen abdeckt. Diese Vermutung greift zudem erst, sobald die Fundstelle der Norm im Amtsblatt der Europäischen Union veröffentlicht worden ist (Artikel 27 Absatz 1). Prüfen Sie deshalb den aktuellen Stand der Fundstellen, statt sich auf einen Entwurf zu verlassen, und entwickeln Sie in der Zwischenzeit auf die grundlegenden Anforderungen hin, statt auf Verdacht mehr zu bauen als nötig.
Was das für ein KMU im DACH-Raum bedeutet
Für ein kleines oder mittleres Hardware-Unternehmen, das in die EU verkauft, ist der CRA ein Grund, jetzt mit der Arbeit zu beginnen, und er ist kein Grund zur Panik: Die Termine sind bekannt, und die Abfolge zwischen ihnen ist machbar. Drei Dinge verdienen einen Platz im Kalender. Erstens: Bestimmen Sie Ihre Stufe. Die meisten Produkte werden selbst bewertet, doch vergewissern Sie sich, dass Sie nicht unter Anhang III oder IV fallen, denn das verändert Ihren gesamten Zeitplan und Ihre Kosten. Zweitens: Stellen Sie sicher, dass Sie aktiv ausgenutzte Schwachstellen erkennen, sichten und melden können, denn die Meldepflicht nach Artikel 14 gilt seit dem 11. September 2026 unabhängig von der Stufe Ihres Produkts. Drittens: Beginnen Sie mit der Software-Stückliste, denn sie dient sowohl der Konformität als auch Ihrer Fähigkeit, beim nächsten Mal die Frage „Sind wir betroffen?“ zu beantworten, wenn eine weit verbreitete Komponente eine Schwachstelle aufweist. Keine dieser Aufgaben setzt ein fertiges Produkt voraus; alle dauern länger, als ein von der Frist getriebener Kraftakt zulässt, und genau das ist das Argument dafür, im Jahr 2026 zu beginnen statt 2027.
Häufige Fragen
Gilt der CRA für mein Produkt?
Wenn es digitale Elemente (Software, Firmware oder digitale Hardware) und eine Datenverbindung hat und Sie es auf dem EU-Markt bereitstellen, dann lautet die Antwort mit ziemlicher Sicherheit ja. Anders liegt es, wenn ein sektorales Regelwerk das Produkt erfasst (Medizinprodukte, Typgenehmigung von Kraftfahrzeugen, zertifizierte Luftfahrtprodukte, Schiffsausrüstung) oder eine der engen Ausnahmen greift: identische Ersatzteile sowie ausschließlich für Zwecke der nationalen Sicherheit oder der Verteidigung entwickelte oder geänderte Produkte. Vernetzte Hardware steht im Zentrum des Anwendungsbereichs.
Wann ist die eigentliche Frist?
Es sind zwei, und die erste ist bereits verstrichen. Die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gelten seit dem 11. September 2026; der vollständige Pflichtenkatalog (grundlegende Anforderungen, Konformitätsbewertung, CE-Kennzeichnung) gilt ab dem 11. Dezember 2027. Die Verordnung ist am 10. Dezember 2024 in Kraft getreten.
Brauche ich einen Dritten, der mein Produkt zertifiziert?
Das hängt von der Stufe ab. Standardprodukte werden selbst bewertet. Freie und quelloffene Software in Anhang III kann selbst bewertet werden, wenn ihre technische Dokumentation öffentlich zugänglich gemacht wird (Artikel 32 Absatz 5). Jedes andere Produkt der Klasse I in Anhang III kann selbst bewertet werden, wenn der Hersteller harmonisierte Normen, gemeinsame Spezifikationen oder ein geeignetes Zertifizierungsschema vollständig angewendet hat, und benötigt andernfalls eine notifizierte Stelle. Für jedes andere Produkt der Klasse II in Anhang III und für jedes kritische Produkt in Anhang IV gibt es keine Selbstbewertung: entweder eine notifizierte Stelle oder ein europäisches Schema für die Cybersicherheitszertifizierung. Ordnen Sie Ihr Produkt den Anhängen zu, um Klarheit zu gewinnen.
Was ist eine SBOM, und brauche ich wirklich eine?
Eine Software-Stückliste ist ein Verzeichnis der Softwarekomponenten in Ihrem Produkt. Die Anforderungen des CRA an die Behandlung von Schwachstellen verlangen eine solche Stückliste, und praktisch brauchen Sie sie, um zu wissen, was Sie patchen müssen, wenn in einer Komponente eine Schwachstelle auftritt. Beginnen Sie frühzeitig damit.
Ich bin nur Einführer oder Händler: Bin ich aus dem Schneider?
Nein: Einführer dürfen nur konforme, CE-gekennzeichnete Produkte in den Verkehr bringen; Händler prüfen vor der Bereitstellung die CE-Kennzeichnung und die Angaben von Hersteller und Einführer. Bringen Sie das Produkt unter Ihrem eigenen Namen oder Ihrer eigenen Marke in den Verkehr oder ändern Sie es wesentlich, behandelt der CRA Sie als Hersteller (Artikel 21), mit allen Pflichten aus den Artikeln 13 und 14. Die Pflichten folgen dem Produkt die gesamte Kette hinab, sie sind auf jeder Handelsstufe aber unterschiedlich.
Was gilt, wenn ich von außerhalb der EU in die EU verkaufe?
Der CRA folgt dem Produkt auf den EU-Markt. Ein Hersteller außerhalb der EU bleibt daher für die Konformität seines Produkts verantwortlich, und der Einführer, der es auf dem EU-Markt in den Verkehr bringt, muss diese prüfen. Ein Sitz außerhalb der EU nimmt Sie nicht aus dem Anwendungsbereich des CRA aus.
Wie lange muss ich ein Produkt unterstützen?
Sie müssen einen Unterstützungszeitraum festlegen und ausweisen, in dem Sie Sicherheitsupdates bereitstellen. Er richtet sich danach, wie lange das Produkt nach vernünftiger Erwartung in Gebrauch sein wird. Nach Artikel 13 Absatz 8 beträgt er mindestens fünf Jahre oder, wenn das Produkt voraussichtlich weniger als fünf Jahre im Betrieb ist, die voraussichtliche Nutzungsdauer; eine längere erwartete Nutzungsdauer verlängert ihn. Diese Untergrenze ist gesetzlich vorgeschrieben: Mit einem kürzeren Unterstützungszeitraum dürfen Sie nicht ausliefern.
Was passiert, wenn ich die Vorgaben nicht einhalte?
Nicht konforme Produkte können vom EU-Markt ausgeschlossen werden, und die Behörden können ihre Rücknahme anordnen; zudem sieht der CRA Sanktionen vor. Nach unserer Einschätzung ist für die meisten Hersteller vernetzter Hardware der Verlust des EU-Marktzugangs das größere wirtschaftliche Risiko, und deshalb lohnt es sich, die Fristen ernst zu nehmen.
Fazit
Der CRA macht aus zwei Dingen, von denen Sie ohnehin abhängen, eine Frage der Konformität: aus den Softwarekomponenten in jedem vernetzten Bauteil und aus der Unterstützungszusage dahinter. Ein Modul, für das Ihnen der Lieferant weder eine Software-Stückliste noch einen verbindlichen Update-Pfad gibt, ist beides zugleich: eine Konformitätslücke und eine Lieferantenabhängigkeit. Meist ist es günstiger, das als ein Problem zu behandeln statt als zwei.
Wenn das gerade Ihr Problem ist, melden Sie sich. Wir arbeiten an Fragen der Produktarchitektur und der Hardware-Komponenten, meist dort, wo China-Sourcing im Spiel ist, und betrachten Hardware, Firmware und Beschaffung zusammen statt Schicht für Schicht.
Meritong ist eine Beratungspraxis für China-Sourcing und Lieferkettenstrategie. Wir sind keine Anwälte; dieser Artikel bietet allgemeine Informationen, und er ist keine Rechts- oder Compliance-Beratung. Die harmonisierten Normen zum CRA werden noch erarbeitet, und weitere Rechtsakte der Kommission stehen aus. Prüfen Sie die aktuellen Anforderungen für Ihr konkretes Produkt mit qualifizierter rechtlicher Beratung oder Ihrer notifizierten Stelle.
Das nächste Muster per E-Mail
Ein Abhängigkeitsmuster aus echten Hardware-Audits, in unregelmäßigen Abständen (derzeit auf Englisch). Noch kein fester Rhythmus.
Arbeiten Sie gerade an genau so einem Fall? Gespräch buchen → oder schreiben Sie mir →